Phishing-Radar: Aktuelle Warnungen
Hier zeigen wir kontinuierlich aktuelle Betrugsversuche, die uns über unser Phishing-Radar erreichen.

Leiten Sie eine Phishing-Mail auch gerne an das Unternehmen weiter, dessen Identität in der Mail missbraucht wird. Bei vielen Unternehmen finden Sie eine spezielle Adresse dafür auf der Internetseite, zum Beispiel im Kontakt-Bereich.
Andere Betrugsmaschen (Quishing und Smishing)
Betrugsversuche kommen auch als SMS – dann werden sie Smishing genannt (zusammengesetzt aus SMS und Phishing). Beispiele:
- Paketdienst-SMS
- "Neue Voicemail" oder "Drittanbietersperre"
- Online-Banking, Steuerbescheide, Gerichtsverfahren
Auch über falsche QR-Codes stellen Kriminelle neue Fallen. Dabei spricht man von Quishing (zusammengesetzt aus QR-Code und Phishing). Hier sind Beispiele.
Unten auf dieser Seite finden Sie Links zu weiteren Informationen, mit denen Sie generell Betrugsversuche erkennen können.
Phishing-Radar in Social Media
Unsere täglichen Warnungen finden Sie auch in der Facebook-Gruppe Phishing-Radar Verbraucherzentrale NRW, auf Mastodon (@phishing_radar@verbraucherzentrale.social) und auf Bluesky (@vznrwphishing.bsky.social).
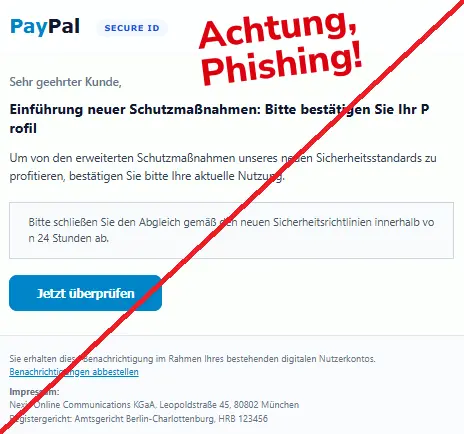
26. Oktober 2026: Angeblich pausiertes Spotify-Premium-Abonnement wegen Zahlungsproblemen
- Thema/Betreff: Die E-Mail behauptet, dass es ein Problem mit der hinterlegten Zahlungsmethode gibt und das Spotify-Premium-Abonnement deshalb unterbrochen beziehungsweise pausiert wird. Versendet wird die E-Mail mit dem Betreff "Ihr Abonnement ist derzeit pausiert".
- Als mögliche Ursachen werden Probleme mit der Bank beziehungsweise dem Konto oder eine abgelaufene Zahlungskarte genannt. Die Kundschaft soll ihre Zahlungsinformationen aktualisieren, damit der Premium-Dienst weiterhin genutzt werden kann.
- Besonders auffällig: Durch die Drohung mit einer Unterbrechung von Spotify Premium wird Handlungsdruck erzeugt. Gleichzeitig wird angekündigt, dass in den kommenden Tagen erneut versucht wird, die Zahlung einzuziehen.
- Weiterhin wird am Ende der Nachricht auf eine offizielle Spotify-Supportseite zum Umgang mit verdächtigen beziehungsweise Phishing-Mails verwiesen. Dadurch soll die E-Mail seriöser wirken. Lassen Sie sich davon nicht täuschen, entscheidend ist, dass diese Spam-Nachricht mit einer unseriösen Absenderadresse verschickt wurde. Spotify weist darauf hin, dass verdächtige E-Mails insbesondere daran erkannt werden können.
- Anzeichen für Phishing: unseriöse Absenderadresse, fehlende Anrede, angebliche Zahlungsprobleme, Drohung mit Unterbrechung des Premium-Abonnements, Aufforderung zur Aktualisierung sensibler Zahlungsdaten, Link in der Mail.
Wir empfehlen Ihnen, solche E-Mails immer unbeantwortet in den Spam-Ordner zu verschieben und keinerlei Aufforderungen nachzugehen. Falls Sie ein Spotify-Premium-Abonnement besitzen, prüfen Sie Ihre Zahlungsinformationen ausschließlich über die offizielle Spotify-App oder die bekannte Internetseite des Anbieters.

23. Oktober 2026: Vermeintliche Profilbestätigung im Namen von PayPal
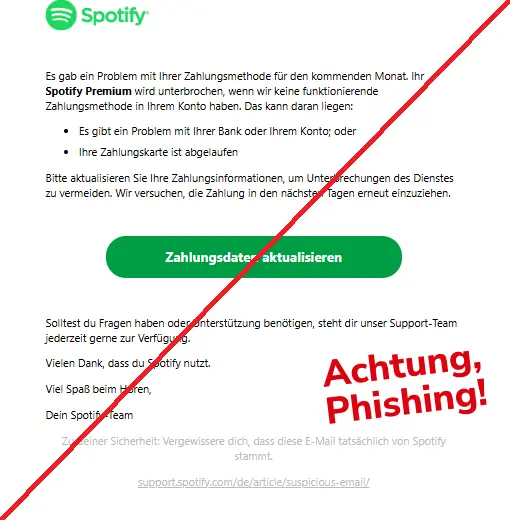
- Thema/Betreff: Unter dem Betreff "Aktualisierung des Schutzstandards: Bitte Profilaktivität bestätigen“ wird im Namen von PayPal zur Bestätigung des Profils aufgefordert.
- Als Begründung werden angeblich eingeführte Schutzmaßnahmen und ein neuer Sicherheitsstandard genannt, von denen man nach der Bestätigung profitieren könne.
- Die Bestätigung solle innerhalb von 24 Stunden über einen Link ("Jetzt überprüfen“) erfolgen.
- Anzeichen für Phishing: unpersönliche Anrede, unseriöse Absenderadresse, Aufforderung zur Bestätigung persönlicher Daten über einen Link sowie kurze Frist zur Erzeugung von Handlungsdruck.
Wir empfehlen Ihnen, solche E-Mails immer unbeantwortet in den Spam-Ordner zu verschieben und keinerlei Aufforderungen nachzugehen. Falls Sie ein PayPal-Konto nutzen, prüfen Sie entsprechende Hinweise ausschließlich über die offizielle PayPal-App oder die bekannte Internetseite von PayPal.

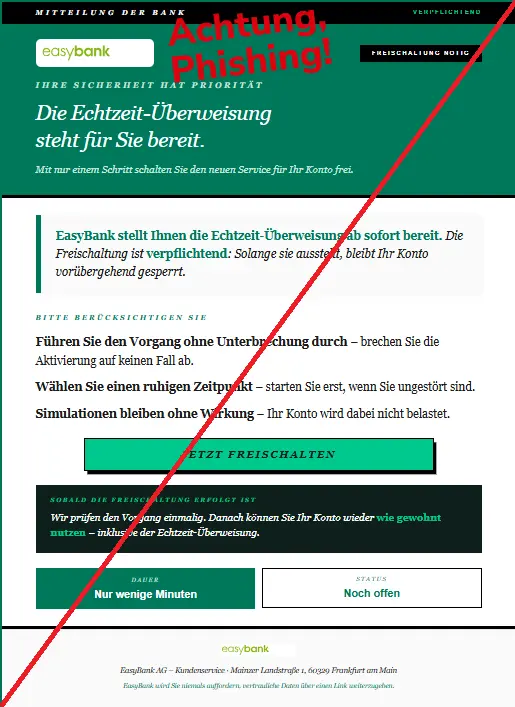
22. Oktober 2026: Angeblich verpflichtende Aktivierung der Echtzeit-Überweisung bei der easybank
- Thema/Betreff: "Wichtiges Update für Ihr EasyBank-Konto“. Im Namen der easybank wird zur Aktivierung der Echtzeit-Überweisung aufgefordert.
- Der neue Service stehe bereits zur Verfügung, müsse jedoch verpflichtend aktiviert werden, bevor das Konto wieder wie gewohnt genutzt werden könne.
- Für die Aktivierung wird auf einen Link verwiesen. Der Vorgang solle nur wenige Minuten dauern und ohne Unterbrechung durchgeführt werden.
- Besonders auffällig ist der abschließende Hinweis: "EasyBank wird Sie niemals auffordern, vertrauliche Daten über einen Link weiterzugeben.“ Dies steht im Widerspruch zur Aufforderung, die Aktivierung über den in der E-Mail enthaltenen Link durchzuführen.
- Anzeichen für Phishing: fehlende Anrede, unseriöse Absenderadresse, angedrohte Kontosperrung, Link in der Mail.
Wir empfehlen Ihnen, solche E-Mails immer unbeantwortet in den Spam-Ordner zu verschieben und keinerlei Aufforderungen nachzugehen. Falls Sie ein easybank-Konto nutzen, prüfen Sie entsprechende Hinweise ausschließlich über die offizielle Banking-App oder die bekannte Internetseite Ihrer Bank.

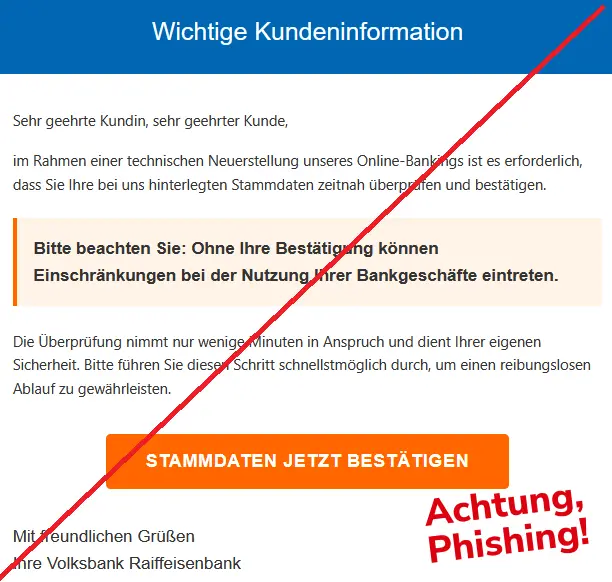
21. Oktober 2026: Vermeintlicher Handlungsbedarf bei den Volsbanken Raiffeisenbanken
- Thema/Betreff: In der E-Mail wird die Kundschaft der Volksbanken Raiffeisenbanken dazu aufgefordert, die hinterlegten Stammdaten im Rahmen einer technischen Neuerstellung des Online-Bankings zu überprüfen und zu bestätigen. Die Mail wird unter dem Betreff "Handlungsbedarf: Stammdatenbestätigung für Ihr Banking unerlässlich" versendet.
- Dabei wird behauptet, dass es ohne diese Bestätigung zu Einschränkungen bei der Nutzung der Bankgeschäfte kommen könne.
- Auffällig sind das fehlende Logo der Volksbank Raiffeisenbank sowie die fehlenden konkreten Angaben zur angeblichen technischen Umstellung. Zusätzlich wird durch den Hinweis auf mögliche Einschränkungen und die Aufforderung „STAMMDATEN JETZT BESTÄTIGEN“ Zeitdruck aufgebaut, um die Kundschaft zu einer unüberlegten Handlung zu bewegen.
- Anzeichen für Phishing: unpersönliche Anrede, unseriöse Absenderadresse, Drohung mit Einschränkungen, Aufbau von Zeitdruck, Link in der Mail.
Wir raten Ihnen, solche Aufforderungen zu ignorieren und Phishing-Mails unbeantwortet in den Spam-Ordner zu verschieben, um Ihre sensiblen Daten zu schützen. Falls Sie ein Konto bei den Volksbanken Raiffeisenbanken haben, prüfen Sie Hinweise und notwendige Aktualisierungen ausschließlich über die offizielle App oder die bekannte Internetseite der Bank.

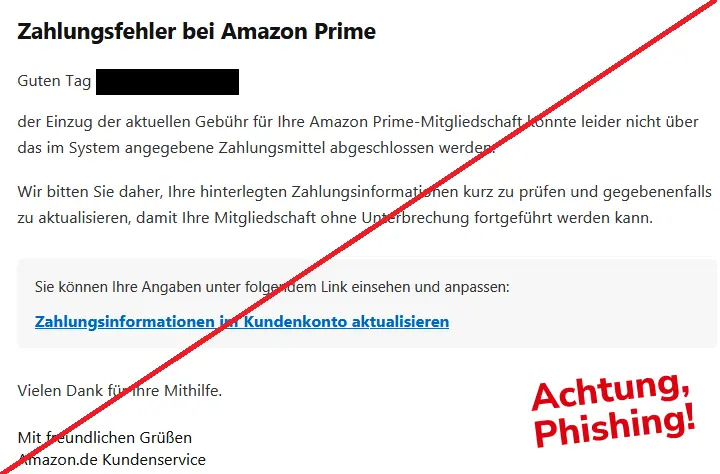
20. Oktober 2026: Angeblicher Zahlungsfehler bei Amazon
- Thema/Betreff: In der E-Mail wird behauptet, dass die aktuelle Gebühr für die Amazon-Prime-Mitgliedschaft nicht abgebucht werden konnte.
- Die Kundschaft wird aufgefordert, die Zahlungsinformationen über einen bereitgestellten Link zu überprüfen und gegebenenfalls zu aktualisieren, damit die Mitgliedschaft ohne Unterbrechung fortgeführt werden kann.
- Auffällig ist, dass das Layout der E-Mail unseriös wirkt und kein Amazon-Logo vorhanden ist. Außerdem setzt die E-Mail den Empfänger durch den Hinweis auf einen fehlgeschlagenen Zahlungseinzug und eine mögliche Unterbrechung der Mitgliedschaft unter Druck. Zusätzlich fällt die persönliche Anrede auf, von welcher Sie sich nicht verunsichern lassen sollten.
- Anzeichen für Phishing: unseriöse Absenderadresse, Drohung mit Kontounterbrechung, Link in der Mail.
Wir empfehlen, solche E-Mails unbeantwortet in den Spam-Ordner zu verschieben und keinesfalls auf enthaltene Links zu klicken. Falls Sie ein Amazon-Konto besitzen, prüfen Sie Hinweise ausschließlich über die offizielle App oder die bekannte Internetseite des Anbieters.

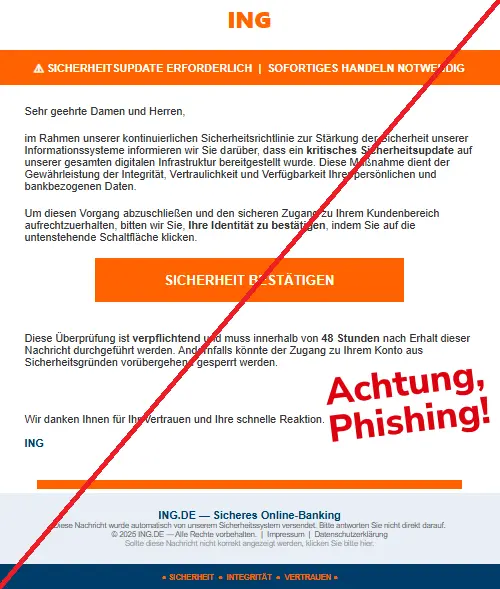
19. Oktober 2026: Vermeintliches Sicherheitsupdate im Namen der ING
- Thema/Betreff: Unter dem Betreff "Warnung: neue wichtige Nachricht!!" wird im Namen der ING über ein angeblich verpflichtendes Sicherheitsupdate informiert.
- Begründet wird dieses mit einem Update der digitalen Infrastruktur, das die Sicherheit persönlicher und bankbezogener Daten gewährleisten soll.
- Zur Durchführung und Aufrechterhaltung des sicheren Kontozugangs soll die eigene Identität über einen Link ("Sicherheit bestätigen") verifiziert werden.
- Die Bestätigung müsse innerhalb von 48 Stunden erfolgen. Andernfalls drohe eine vorübergehende Kontosperrung.
- Anzeichen für Phishing: unseriöse Absenderadresse, unpersönliche Anrede, dramatische Warnhinweise, Aufforderung zur Identitätsbestätigung über einen Link sowie kurze Frist mit angedrohter Kontosperrung.
Wir empfehlen Ihnen, Phishing-Mails zu ignorieren und unbeantwortet in den Spam-Ordner zu verschieben. Falls Sie ein Konto bei der ING haben, prüfen Sie entsprechende Hinweise ausschließlich über die offizielle Banking-App oder die bekannte Internetseite der Bank.